

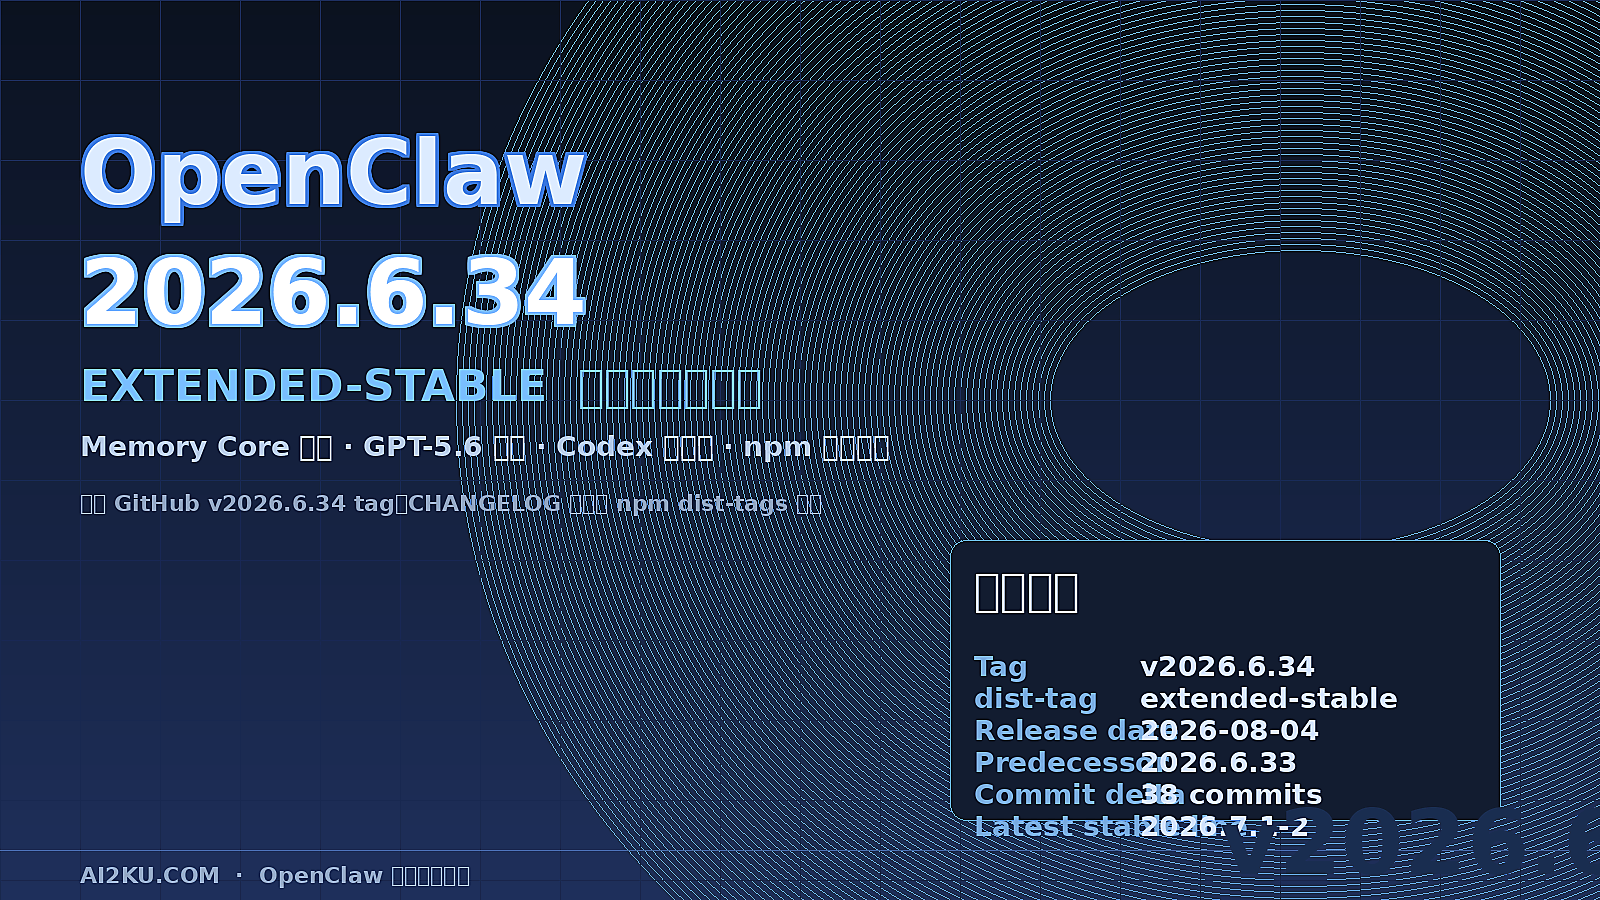
版本:OpenClaw 2026.6.34 正式版。定位:这是 2026.6.x 系列首个以 extended-stable 为主线的正式版补丁,官方 CHANGELOG 明确标注其性质为”维护性加固”——不引入新功能,而是集中修补浏览器边界、agent 运行韧性、渠道恢复、诊断安全、本地运行时状态五个方面。
一句话看懂这个版本
2026.6.34 不是一次”新功能发布”,而是一次面向稳定主线的”体检式”补丁——把浏览器沙箱、渠道投递、Codex 子代理、SQLite 本地状态和 npm 依赖安全五个最容易出故障的地方,一并收紧和加固。
核心更新速览
| # | 重点变化 |
|---|---|
| 1 | 浏览器与网络边界:沙箱化浏览路由、可信 DNS、自定义 origin、loopback 端点全部做白名单校验,不再放过”看起来合理”的越权访问。 |
| 2 | Agent 与 Provider 韧性:会话保留写入、fallback 降级、流式进度恢复、stdio 故障自愈,避免一次小抖动就掐断正在跑的工作。 |
| 3 | 渠道恢复:等待中的渠道任务在重启/崩溃后能续跑,回执幂等化,Discord 网关突发保持有界,避免雪崩。 |
| 4 | Codex 子代理与 OpenCode Go:多代理 V2 子任务识别更完整,OpenCode 修正 hy3 模型名;同时回带 GPT-5.6 支持。 |
| 5 | 依赖与安全补丁:brace-expansion、PostCSS、fast-uri、ip-address、Undici 全链路升级,顺手修了 SQLite、workspace、插件 HTTP 等本地运行时隐患。 |
为什么这个正式版值得关注?
与 2026.6.11、2026.7.1 那种”功能加料”的发布不同,2026.6.34 是 OpenClaw 官方首次明确以 extended-stable 作为独立发布线的正式版本。npm 上它被单独挂在 extended-stable dist-tag 下,说明官方把这条线当作”长期稳定、只补不增”的用户通道。对于已经在跑 2026.6.x 的用户,这次补丁更像是一次必须打的健康检查,而不是可选项。
官方 Changes 摘要
- Extended-stable hardening:这次维护性 release 只承载安全与可靠性的定向修复,不引入 release-line 新功能。这是 2026.6.34 全篇基调。
- Safer browser and network boundaries:沙箱化浏览器路由、可信 DNS 目标、自定义 browser origin、loopback provider endpoints 现在全部对不安全访问路径做拒绝处理。
- More resilient agent and provider runs:会话保留写入、provider 降级、流式进度、stdio 故障都能在没有静默退出的前提下恢复。
- Stronger channel recovery:等待中的渠道工作能在恢复后续跑,回执幂等化,Discord 网关突发保持有界,避免连锁雪崩。
- Safer operator diagnostics:命令与状态界面保留 owner-only 保护,同时防止凭据出现在 account URL 或摘要里。
- More robust local runtime state:SQLite 检查点、workspace 读取、gateway 进程信号、插件 HTTP 响应、依赖处理都不会再把临时主机条件误判成运行失败。
官方 Fixes 摘要(逐条改写解读)
- OpenCode Go 模型名修正:用文档规定的
hy3替代会报错的hy3-preview别名,避免 OpenCode 路由一上来就失败。 - Codex 原生子代理修复:保留父 app-server 订阅,同时识别多代理 V2 子代理活动,直到一个子任务完成并回递给请求方。这让长会话中的 Codex 多代理编排真正闭环。
- npm 依赖安全补丁:修复了
brace-expansion、PostCSS、fast-uri、ip-address、Undici 等生产依赖的已知问题(#113428、#118804),属于”不打就埋雷”级别。 - 执行与传输安全:浏览器、沙箱、exec、MCP、secret-resolution 路径拒绝不安全输入,流式失败不再拖垮宿主进程。
- 投递与渠道稳定性:出站回执、投递证据、渠道生命周期、健康监控、gateway 队列在重试、重启、过载三种场景下都能干净恢复。
- Gateway 与存储可靠性:插件响应、进程探针、workspace 引导读取、SQLite 写入能容忍预期的瞬时失败,同时保持状态正确。
对用户的实际影响
- 长期稳定用户:如果你在生产环境长期跑 2026.6.x,这次补丁能显著降低”因为一个小故障导致整条链路中断”的概率。
- Codex / 多代理用户:Codex 子代理和 OpenCode 的修复,让多代理场景下”卡在某一步”的情况明显减少。
- 多渠道用户:Discord、Telegram、Slack 等渠道的恢复能力增强,重启或网关抖动后不会丢消息、不会重复投递。
- 安全合规用户:npm 依赖与浏览器/沙箱边界的双重加固,让”从供应链到运行时”都更可控。
升级建议
建议升级。尤其适合以下几类用户:长期驻留在 2026.6.x 主线的生产部署、使用 Codex 原生多代理、多渠道(Discord/Telegram/Slack)同时运行的网关、以及关注 npm 依赖安全审计的团队。
升级命令示例:npm install -g openclaw@extended-stable。升级前仍建议备份配置目录,升级后运行一次 openclaw doctor 确认依赖与渠道状态正常。
注意事项
- 本版本是”只补不增”的维护性发布,如果你期望新功能(如 Control UI 重构、新渠道接入等),那应该在 2026.7.x 主线里找,不在 2026.6.34 里。
- 官方 CHANGELOG 已提示 Plugin SDK 迁移截止日为 7 月 24 日,
before_agent_start、根openclaw/plugin-sdkimport、providerAuthEnvVars、channelEnvVars将被移除。插件作者在升级前后都应同步迁移。 - 如果你当前运行的是 2026.7.1 及以上,本版本与你的主线不同,无需强制切换;
extended-stable与latest是两条并行线,按需选择。
如烟点评
如果用一个词形容 2026.6.34,那就是”踏实”。它不像 2026.7.1 那样把 Control UI 重新做一遍,也不像 2026.5.20 那样一口气塞进 Discord 语音和策略插件,它做的事情很朴素:把 2026.6.33 之后暴露出来的边界问题、运行时隐患、依赖缺口,一个个补齐。
对长期运行的个人 AI 网关来说,这种”没有花活”的版本反而最实用——你平时未必记得自己踩过哪些坑,但一旦遇到浏览器越权、渠道雪崩、依赖被投毒,这些补丁就是最实在的保险。
另外值得一提,OpenClaw 团队选择把这条线单独标记为 extended-stable,是一种成熟的版本策略:功能迭代继续走 latest,稳定性修补走 extended-stable,两条线各司其职。对生产部署者来说,是个让人安心的信号。
参考来源
- OpenClaw 官方 CHANGELOG(v2026.6.34 tag):https://github.com/openclaw/openclaw/blob/v2026.6.34/CHANGELOG.md
- OpenClaw GitHub tag v2026.6.34:https://github.com/openclaw/openclaw/tags/v2026.6.34
- OpenClaw npm package dist-tags:https://www.npmjs.com/package/openclaw
